Создатели ИИ-робота Eiliko наймут аудиторов после утечки данных
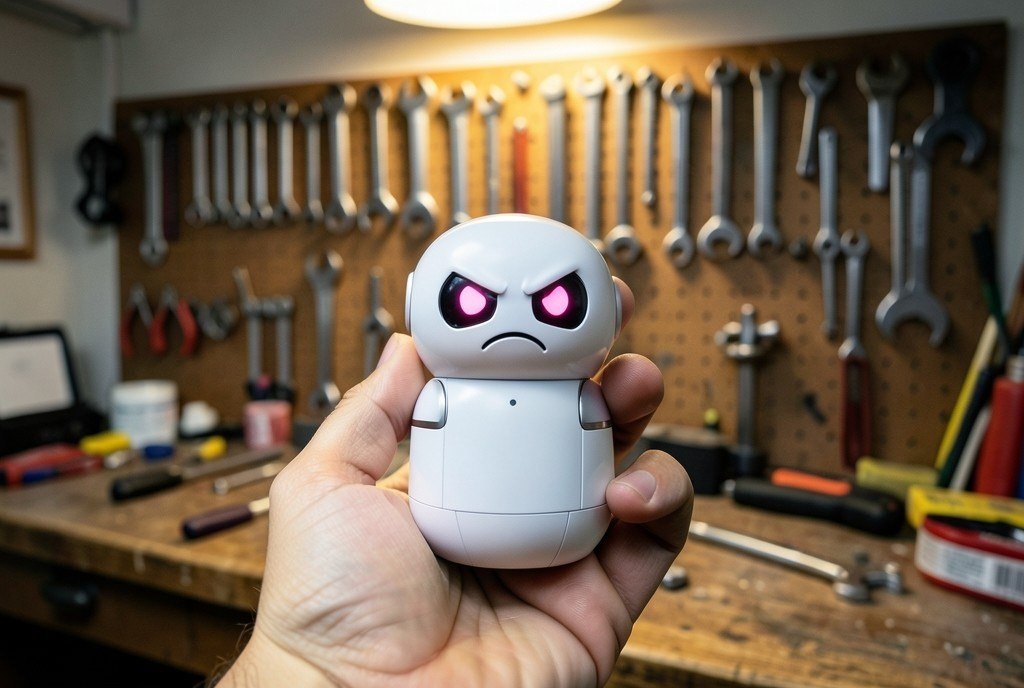
Производитель умных роботов-компаньонов Eiliko компания Energize Lab пообещала привлечь независимую аудиторскую фирму после расследования об уязвимостях. Ранее исследователи выяснили, что через уязвимости в системе злоумышленники могли читать стенограммы разговоров пользователей и удаленно управлять игрушками.
Расследование и реакция компании
Издание The Verge и исследователь безопасности Самми Аздуфаль более месяца пытались связаться с руководством компании Energize Lab, включая генерального директора и основателя Шоу Юнга, однако представители фирмы не отвечали на вопросы. После публикации материала компания нарушила молчание и направила изданию официальное заявление с извинениями за отсутствие связи.
В Energize Lab признали наличие проблем и сообщили, что подтвердили ключевые недочеты, выявленные в ходе расследования. Для оперативной связи по вопросам безопасности был создан выделенный адрес электронной почты security@energizelab.com.
Предпринятые меры безопасности
Производитель заявил, что закрыл внешний доступ к своим бэкенд-системам и обновил все учетные данные для доступа. Также была отключена функция, которая позволяла удаленно менять ответы робота-компаньона, и деактивирована система долгосрочной памяти.
Компания пообещала больше не сохранять записи разговоров и создаваемые на их основе пользовательские профили. Кроме того, Energize Lab отключила функцию создания кастомных аватаров и обязалась полностью удалить уже сохраненные диалоги, профили и изображения.
Сохраняющиеся риски и уязвимости
Несмотря на заявления производителя о принятых мерах, эксперты отмечают, что системы компании все еще остаются уязвимыми. Исследователь Самми Аздуфаль подтвердил, что на момент получения ответа от компании аудиозаписи и фотографии пользователей продолжали храниться по незащищенным публичным веб-адресам без какой-либо защиты.
Кроме того, сохранялся полный удаленный доступ к устройствам, что теоретически позволяло читать стенограммы и изменять поведение роботов. В компании пообещали вернуть функции долгосрочной памяти и аватаров только после завершения независимой аудиторской проверки.
Что это значит для пользователей
- Уязвимости могут быть полезны родителям и владельцам роботов для оценки рисков утечки личных разговоров и фотографий.
- Компания Energize Lab пока не сообщила точные сроки завершения независимого аудита и возвращения отключенных функций долгосрочной памяти.
- При использовании устройства стоит учитывать риски приватности данных, поскольку эксперты фиксировали хранение информации на незащищенных серверах.
- В отличие от закрытых систем некоторых конкурентов, данный инцидент показал уязвимость ИИ-игрушек с функцией постоянной записи и облачного хранения.
Источник: theverge.com
Обсудить в Telegram